Chỉ số kinh tế:
Ngày 9/11/2026, tỷ giá trung tâm của VND với USD là 25.610 đồng/USD, tỷ giá USD tại Cục Quản lý ngoại hối là 24.380/26.840đồng/USD. Hoạt động sản xuất, thương mại và dịch vụ tiếp tục tăng trưởng trong tháng 10/2026. So với tháng trước, chỉ số sản xuất công nghiệp tăng 2,3%, tổng kim ngạch xuất nhập khẩu hàng hóa tăng 3,7%, đạt 122,03 tỷ USD; tổng mức bán lẻ hàng hóa và doanh thu dịch vụ tiêu dùng tăng 1,0%, đạt 695,5 nghìn tỷ đồng. Khách quốc tế đến Việt Nam tăng 4,9%, đạt 1,85 triệu lượt; số doanh nghiệp thành lập mới tăng 8,7%, đạt gần 12,6 nghìn doanh nghiệp. Trong khi đó, CPI tăng 0,20% so với tháng trước. Tính đến ngày 31/10/2026, tổng vốn đầu tư nước ngoài đăng ký vào Việt Nam đạt 54,85 tỷ USD, tăng 74,0% so với cùng kỳ năm trước; vốn FDI thực hiện trong 10 tháng ước đạt 24,08 tỷ USD, tăng 13,1% so với cùng kỳ năm trước.

AI hack miễn phí đang nhắm vào các ngân hàng ở Đông Nam Á

Phương Linh
Phương Linh  - 
Microsoft cho biết một nhóm hack đặt tại Campuchia từ tháng 10 dùng ARTEX, công cụ trí tuệ nhân tạo (AI) mã nguồn mở tự động hóa tấn công, để nhắm vào các tổ chức tài chính chủ yếu ở Đông Nam Á.
aa
AI hack miễn phí đang nhắm vào các ngân hàng ở Đông Nam Á
Ảnh minh họa được tạo bởi AI

Ngày 6/11, Microsoft cho biết một nhóm hack vì tiền, đặt tại Campuchia và được hãng theo dõi dưới tên Storm-3358, từ tháng 10 đã dùng công cụ AI ARTEX để nhắm vào các tổ chức tài chính. Mục tiêu chính là các tổ chức tài chính ở Đông Nam Á, kèm một số ít tổ chức tài chính lớn ở nơi khác. Báo cáo của Microsoft không nêu số nạn nhân, thiệt hại hay quốc gia cụ thể.
AI hack miễn phí đang nhắm vào các ngân hàng ở Đông Nam Á
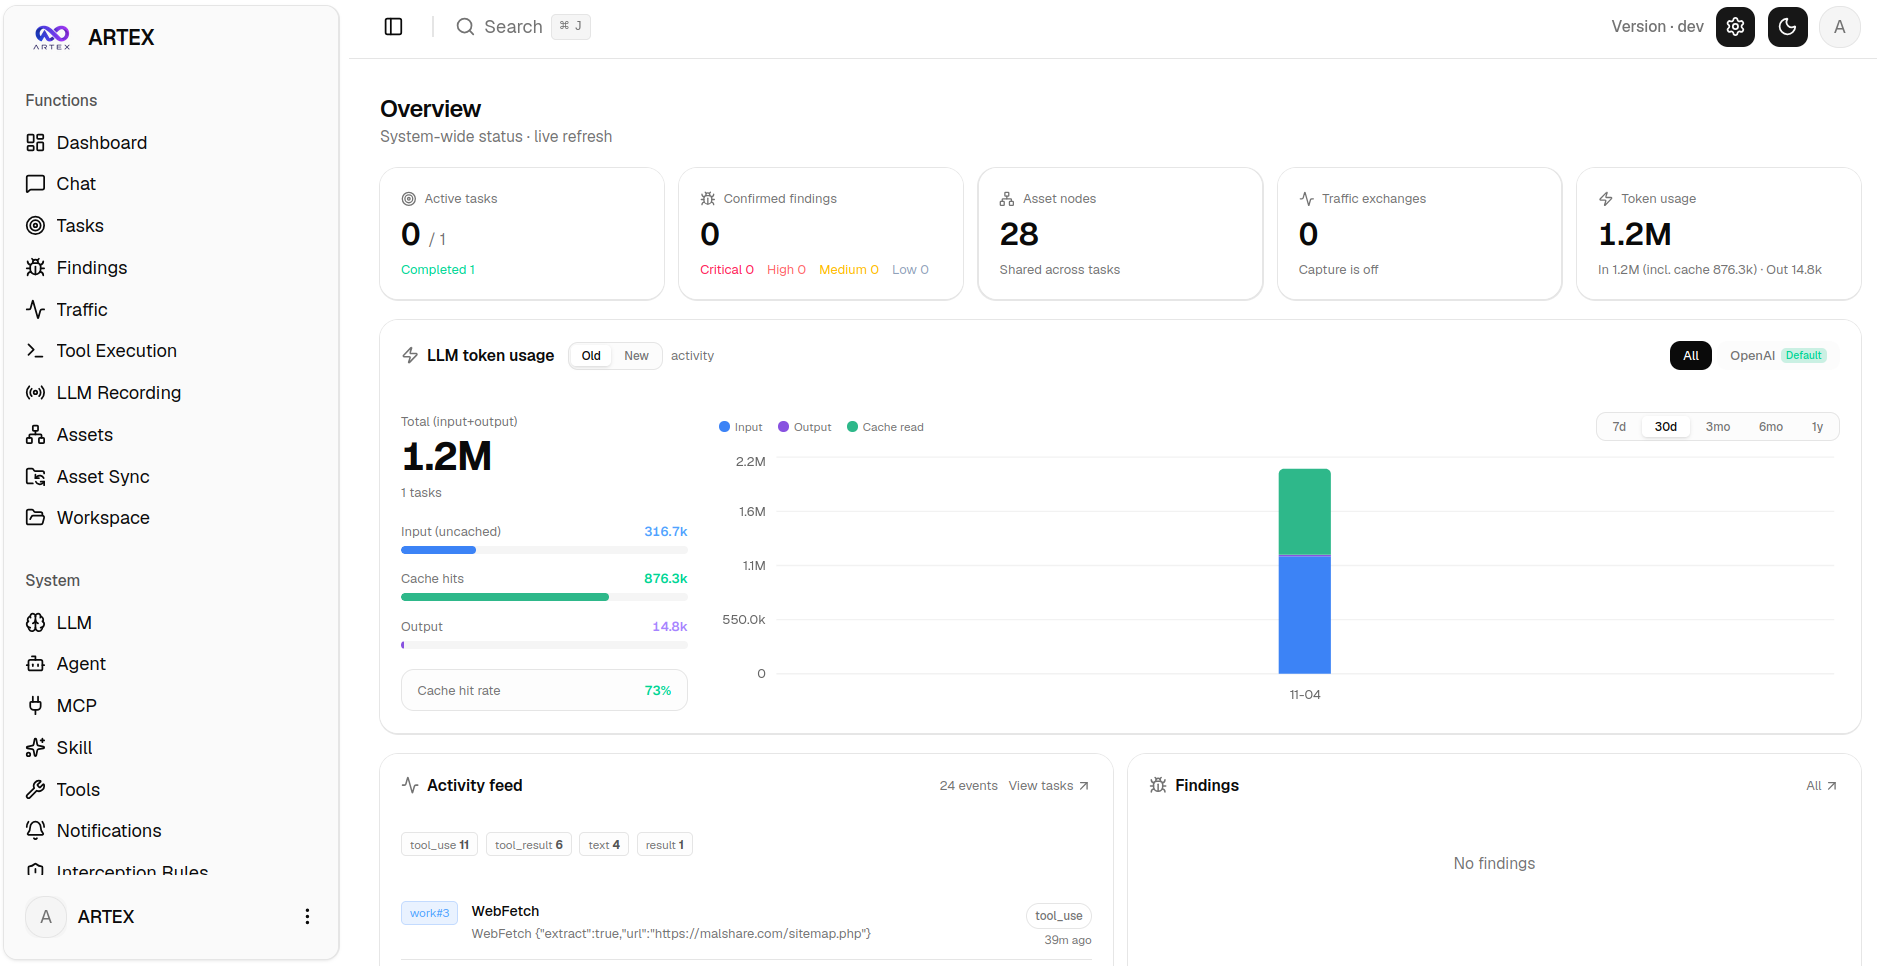
Giao diện bảng điều khiển của ARTEX theo mô tả của Censys

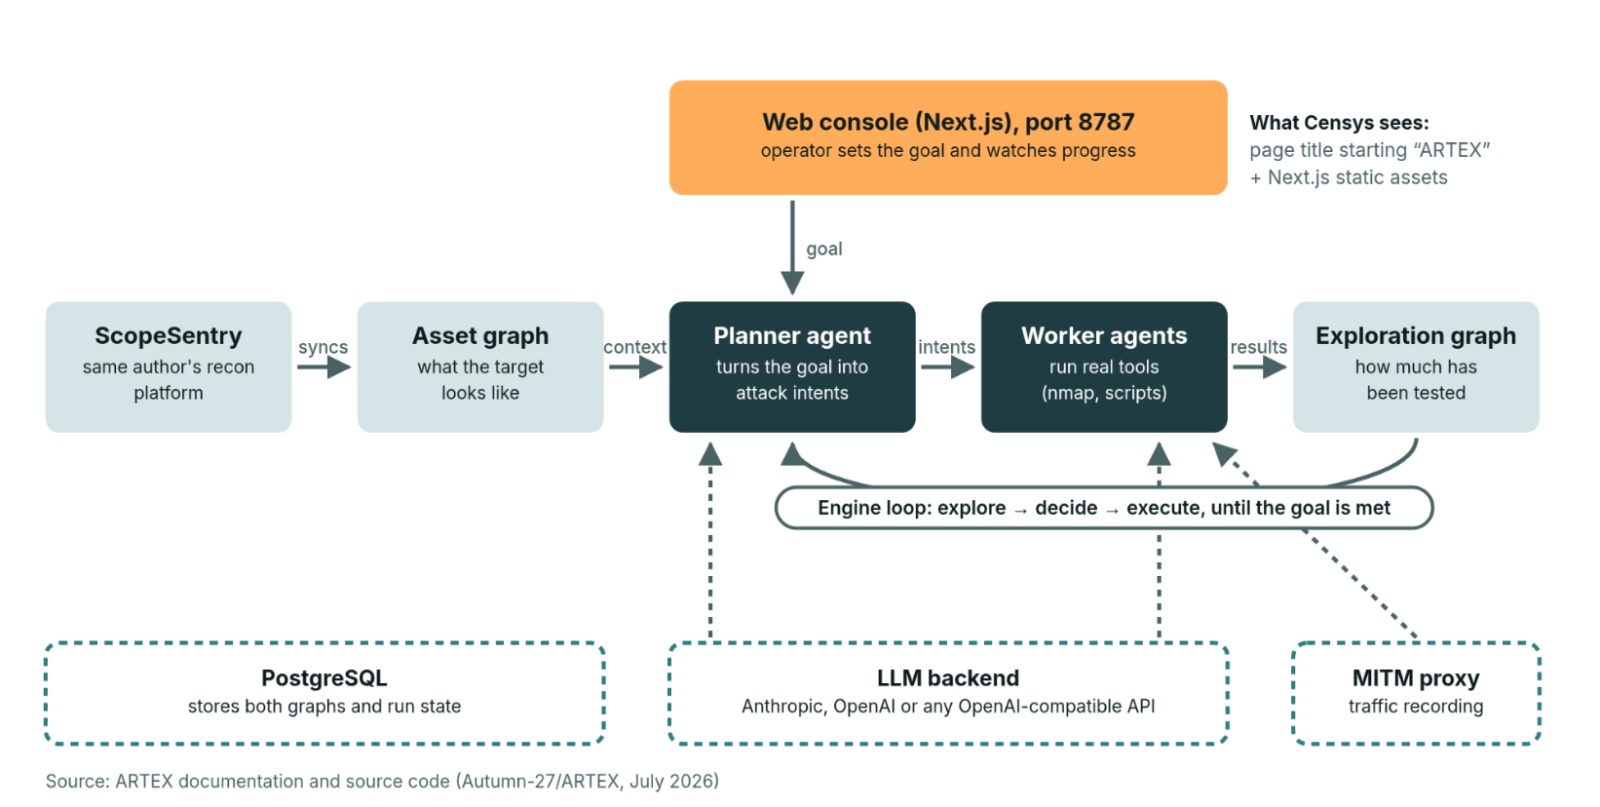
ARTEX là một bộ phần mềm miễn phí gồm nhiều "tác tử" AI (AI agents), tự chạy cả một cuộc thử xâm nhập, từ dò tìm điểm yếu đến lấy dữ liệu, mà gần như không cần con người can thiệp. Nó dùng được với nhiều mô hình AI khác nhau. ARTEX do một kỹ sư Trung Quốc phát triển để phục vụ kiểm thử an ninh hợp pháp và đăng lên GitHub ngày 26/7. Sau khi bị lạm dụng, tác giả chuyển sang mã đóng, nhưng các bản sao vẫn đang lưu hành.

Theo Microsoft, nhóm này dùng ARTEX cùng các công cụ tự động thông thường để quét các hệ thống nối internet, khai thác những lỗi như tải tệp lên không cần đăng nhập, rồi cài phần mềm điều khiển từ xa mã nguồn mở để ở lại và di chuyển trong mạng. Kỹ thuật không mới. Điểm khác là tốc độ: AI thử liên tục nhiều biến thể và chuyển sang bước tiếp theo trong vài giây.

Đây không phải lần đầu ARTEX xuất hiện. Đầu tháng 10, CrowdStrike liên hệ nó với một chiến dịch nhắm vào các tổ chức tài chính Hàn Quốc từ cuối tháng 9, trong đó kẻ tấn công dùng ARTEX cùng mô hình Claude của Anthropic. CrowdStrike nhận định với mức tin cậy vừa phải rằng kẻ tấn công nói tiếng Trung và có động cơ tài chính.

Ngày 21/10, Microsoft nêu một trường hợp quy mô hơn. Hãng cho biết Storm-0940, nhóm mà Microsoft đánh giá là có liên hệ với nhà nước Trung Quốc, từ tháng 9 dùng ARTEX để tự động hóa các cuộc tấn công nhắm vào hàng trăm tổ chức thuộc nhiều ngành. Có những trường hợp chưa đến 3 giờ từ lúc chọn mục tiêu đến lúc có quyền cao trên hạ tầng đám mây, dù phần lớn các cuộc tấn công không thành công. Liên quan vụ xâm nhập ứng dụng sao lưu ConnectWise, nhóm này dùng ARTEX để thử đăng nhập vào hơn 2.250 tổ chức dùng Microsoft 365. Riêng một đợt dò mật khẩu từ 10 đến 14/10 nhắm 327 tài khoản ở 8 tổ chức tạo ra hơn 151.000 lần đăng nhập thất bại, đỉnh điểm 2.900 lần mỗi phút, và Microsoft không ghi nhận lần đăng nhập thành công nào trong đợt đó. Hãng nhấn mạnh sự việc không xuất phát từ lỗ hổng trong hệ thống của Microsoft.

Hôm 5/11, Microsoft bổ sung rằng ARTEX còn được dùng để tìm trên GitHub các khóa và thông tin bí mật của ứng dụng bị đăng nhầm công khai.
AI hack miễn phí đang nhắm vào các ngân hàng ở Đông Nam Á
Sơ đồ quy trình làm việc của ARTEX với ScopeSentry

Cũng trong tuần này, công ty quét internet Censys cho biết đã đếm được 1.465 máy chủ để lộ bảng điều khiển ARTEX ra internet tính đến 4/11, tương đương khoảng 815 bản triển khai khác nhau. Trong đó có 726 máy ở Mỹ, 387 ở Hồng Kông và 177 ở Trung Quốc. 32 máy còn để ngỏ thư mục chứa công cụ tấn công. Censys lưu ý một số máy có thể do người kiểm thử hợp pháp vận hành, nên không phải máy nào cũng thuộc kẻ xấu.

Để phát hiện, Microsoft chỉ ra dấu hiệu của AI đang quét là rất nhiều kiểu yêu cầu trong thời gian ngắn, cùng một kỹ thuật được thử lặp lại với nhiều biến thể, và việc dùng các công cụ quen thuộc như Nmap hay curl. Chặn theo những dấu hiệu này không đủ để ngăn tấn công, vì AI đổi cách rất nhanh. Hãng khuyên dùng hệ thống bẫy giả, những mục tiêu hấp dẫn nhưng vô giá trị để kéo AI đi lạc, kèm cơ chế làm chậm và tạo "chiến thắng giả" để AI dừng sớm.

Microsoft kết luận đây là xu hướng kẻ tấn công dùng AI đẩy nhanh mọi giai đoạn của một cuộc tấn công, và phía phòng thủ cũng cần dùng AI để điều tra trong các môi trường lớn.

Phương Linh
Genk/nguoiduatin.vn

Tin liên quan

Tin khác

Đà Nẵng: Dựng dự án bất động sản ‘ma’, lừa đảo chiếm đoạt hơn 430 tỷ đồng

Đà Nẵng: Dựng dự án bất động sản ‘ma’, lừa đảo chiếm đoạt hơn 430 tỷ đồng

Cơ quan Cảnh sát điều tra Công an TP. Đà Nẵng vừa khởi tố bị can, bắt tạm giam hai đối tượng liên quan đến vụ án lừa đảo chiếm đoạt tài sản thông qua dự án bất động sản không có thật, với số tiền chiếm đoạt bước đầu xác định hơn 430 tỷ đồng.
Từ chính sách đến công nghệ, Agribank từng bước hoàn thiện

Từ chính sách đến công nghệ, Agribank từng bước hoàn thiện 'lá chắn' ngăn chặn lừa đảo số

Bối cảnh bùng nổ khoa học công nghệ và chuyển đổi số toàn diện trên mọi lĩnh vực kinh tế - chính trị - xã hội mang lại tiện ích vượt trội, nhưng đồng thời cũng làm gia tăng các rủi ro an ninh mạng và gian lận tài chính tinh vi. Trong làn sóng đó, việc hoàn thiện “lá chắn” bảo vệ tài sản của khách hàng từ hành lang chính sách đến giải pháp công nghệ hiện đại đã trở thành nhiệm vụ cấp thiết của các ngân hàng.
Bóc gỡ đường dây lừa đảo xuyên quốc gia

Bóc gỡ đường dây lừa đảo xuyên quốc gia

Ẩn mình trong một căn biệt thự tại khu đô thị Regal Victoria (phường Điện Bàn Đông, TP. Đà Nẵng), nhóm 13 người nước ngoài tổ chức hoạt động lừa đảo qua mạng với sự phân công vai trò khá chặt chẽ. Từ việc tuyển người, chuẩn bị thiết bị, xây dựng kịch bản tiếp cận nạn nhân đến tổ chức nhận và chuyển tiền, mọi khâu đều được điều hành theo một quy trình khép kín.
Cảnh giác chiêu trò trục lợi từ trào lưu ‘đi chùa online’

Cảnh giác chiêu trò trục lợi từ trào lưu ‘đi chùa online’

Lợi dụng niềm tin tâm linh và tâm lý cầu bình an, tài lộc của người dân, một số tài khoản trên mạng xã hội đang biến các buổi livestream “đi chùa online” thành hoạt động kêu gọi tặng quà, đổi vật phẩm để thu tiền. Đằng sau những lời chúc may mắn, hứa hẹn nhận lộc là nguy cơ bị dẫn dụ chi tiền, lộ lọt thông tin cá nhân và trở thành nạn nhân của các hành vi lừa đảo trực tuyến.
Đà Nẵng triệt phá đường dây lừa đảo đầu tư LB-Pro, chiếm đoạt số tiền

Đà Nẵng triệt phá đường dây lừa đảo đầu tư LB-Pro, chiếm đoạt số tiền 'khủng'

Thông qua ứng dụng đầu tư tài chính giả mạo LB-Pro, các đối tượng dụ dỗ hơn 150 người tham gia, chiếm đoạt tổng số tiền hơn 100 tỷ đồng. Đáng chú ý, dòng tiền sau khi tiếp nhận được nhanh chóng chuyển đổi sang tiền điện tử USDT, đưa ra nước ngoài nhằm che giấu nguồn gốc.
Tạo dựng tình cảm qua mạng xã hội và kịch bản lừa đảo hơn 2.300 tỷ đồng

Tạo dựng tình cảm qua mạng xã hội và kịch bản lừa đảo hơn 2.300 tỷ đồng

Tiếp cận qua mạng xã hội, tạo dựng tình cảm rồi mời gọi tham gia các ứng dụng trực tuyến là thủ đoạn được các đối tượng lừa đảo sử dụng để chiếm đoạt tài sản. Đằng sau những lời làm quen, quan tâm tưởng chừng chân thành có thể là kịch bản được tổ chức bài bản, khiến người bị hại mất cảnh giác và liên tục chuyển tiền.
Kết quả điều tra vụ lừa đảo dưới danh nghĩa trường quốc tế tại Đà Nẵng

Kết quả điều tra vụ lừa đảo dưới danh nghĩa trường quốc tế tại Đà Nẵng

Kết quả điều tra ban đầu vụ án “Lừa đảo chiếm đoạt tài sản” xảy ra tại Trung tâm Anh ngữ Thiên Lập Nhân (TP. Đà Nẵng) cho thấy, Trương Văn Thiên Tư đã lợi dụng danh nghĩa một trường quốc tế tại Hoa Kỳ để tổ chức tuyển sinh, đào tạo chương trình phổ thông trái phép, đồng thời tự làm học bạ, bảng điểm và giấy chứng nhận nhằm tạo lòng tin, thu học phí của phụ huynh. Đáng chú ý, sau khi hoạt động tại trung tâm bị phản ánh, đối tượng tiếp tục chuyển học sinh sang một doanh nghiệp khác để duy trì mô hình đào tạo này.
Kịp thời ngăn chặn vụ lừa đảo giả danh công an

Kịp thời ngăn chặn vụ lừa đảo giả danh công an

Sự chủ động, cảnh giác của cán bộ Ngân hàng Agribank chi nhánh Lộc Hà cùng tinh thần trách nhiệm của Công an xã Lộc Hà (Hà Tĩnh) giúp một gia đình kịp thời nhận diện thủ đoạn giả danh công an để lừa đảo, bảo vệ an toàn khoản tiền tiết kiệm 1,5 tỷ đồng.
Cảnh giác thủ đoạn dùng sổ đỏ giả để lừa đảo bán đất không có thật

Cảnh giác thủ đoạn dùng sổ đỏ giả để lừa đảo bán đất không có thật

Các đối tương đã dùng giấy chứng nhận quyền sử dụng đất giả để tạo lòng tin với khách hàng, rao bán những thửa đất không có thật rồi chiếm đoạt khoảng 5,6 tỷ đồng của nhiều người.
Cảnh giác thủ đoạn

Cảnh giác thủ đoạn 'bắt cóc online' thao túng tâm lý người trẻ

Lợi dụng tâm lý lo sợ và sự thiếu kinh nghiệm của người trẻ, các đối tượng lừa đảo giả danh cơ quan chức năng, dựng lên những tình huống liên quan đến pháp luật để gây áp lực, điều khiển hành vi nạn nhân từ xa. Không chỉ chiếm đoạt tài sản, thủ đoạn này còn khiến người bị hại tự cô lập, cắt đứt liên lạc với gia đình và thực hiện những hành động nguy hiểm.