Hàng trăm nghìn cuộc tấn công mạng mỗi năm: Dự luật dựng 'hàng rào' an ninh dữ liệu

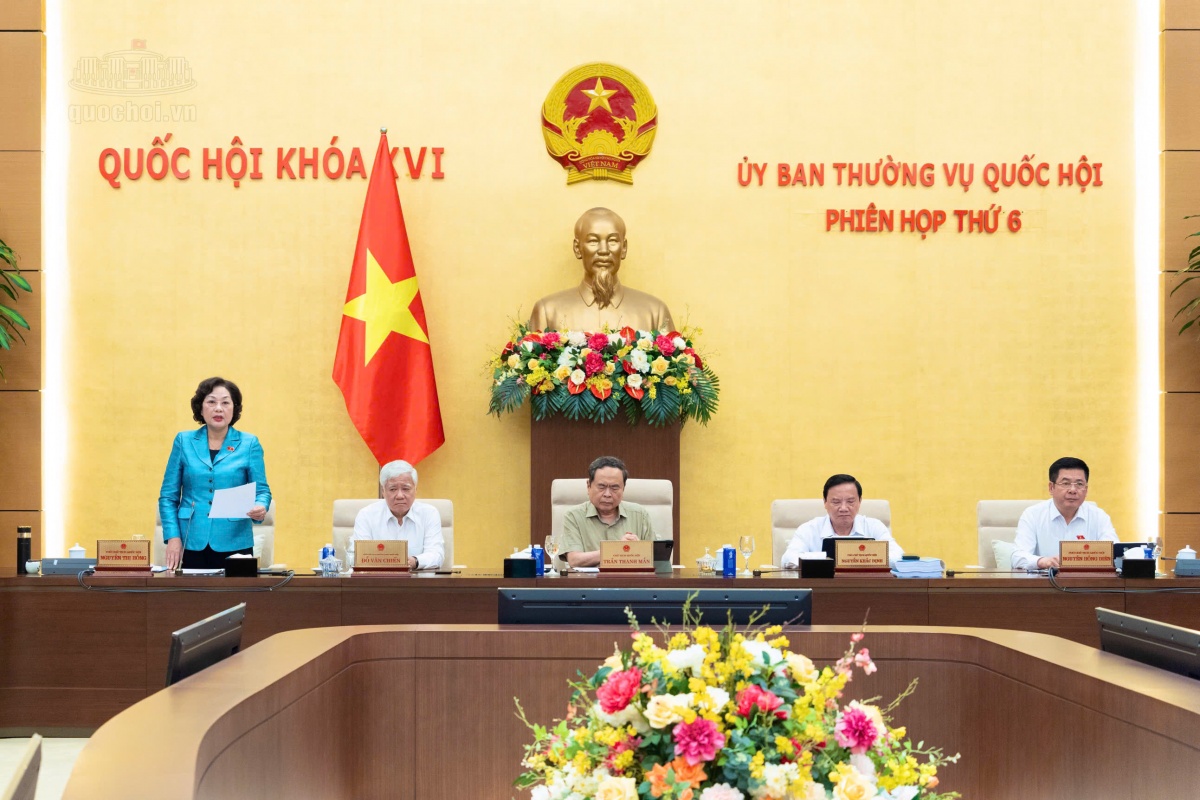 |
| Chiều 23/9/2026, UBTVQH cho ý kiến về dự án Luật An ninh dữ liệu (Ảnh QH) |
552.000 cuộc tấn công mạng và yêu cầu bảo vệ dữ liệu từ sớm
Những con số được Chính phủ đưa ra trong Tờ trình dự án Luật An ninh dữ liệu cho thấy quy mô rủi ro đang đặt ra đối với tài nguyên dữ liệu.
Theo Chính phủ, quy mô dữ liệu tại Việt Nam gia tăng nhanh trong khi việc bảo vệ còn phân tán, thiếu tiêu chuẩn thống nhất. Riêng năm 2025 ghi nhận khoảng 552.000 cuộc tấn công mạng, 5.230 cơ quan, doanh nghiệp bị tổn hại. Cơ quan chức năng phát hiện khoảng 300 vụ rao bán dữ liệu cá nhân trái phép với hơn 1,7 triệu bản ghi, trong đó có vụ chiếm đoạt, rao bán hơn 160 triệu bản ghi thông tin khách hàng của một tổ chức tín dụng.
Rủi ro không chỉ đến từ các cuộc tấn công hay hành vi mua bán dữ liệu. Tờ trình Chính phủ chỉ ra nhiều hệ thống lưu trữ dữ liệu quan trọng còn phụ thuộc tiêu chuẩn mật mã quốc tế mà Việt Nam chưa hoàn toàn làm chủ hoặc được đặt tại nước ngoài. Trong khi đó, sự phát triển của trí tuệ nhân tạo và máy tính lượng tử làm phát sinh những nguy cơ an ninh mới, bao gồm khả năng dữ liệu đã mã hóa bị thu thập trái phép để chờ giải mã trong tương lai.
Một khoảng trống khác nằm ở khuôn khổ pháp lý. Theo Chính phủ, quy định về an ninh dữ liệu hiện nằm rải rác tại Luật Dữ liệu, Luật An ninh mạng, Luật Bảo vệ dữ liệu cá nhân và một số văn bản khác, nhưng chưa có quy định tập trung, thống nhất về bảo vệ dữ liệu xuyên suốt vòng đời, kiểm soát chuyển dữ liệu xuyên biên giới theo mức độ rủi ro và chế tài đủ sức răn đe.
Từ thực tiễn đó, dự thảo Luật xác lập sáu nhóm chính sách. Trọng tâm là hoàn thiện thể chế quản lý tài nguyên dữ liệu, xác lập chủ quyền dữ liệu quốc gia; bảo đảm an ninh dữ liệu theo cấp độ rủi ro và xuyên suốt vòng đời; bảo đảm an ninh trong lưu trữ, chuyển giao dữ liệu xuyên biên giới; bảo vệ dữ liệu trong nghiên cứu, phát triển, ứng dụng AI và công nghệ mới; bảo đảm an ninh dữ liệu trong phát triển kinh tế dữ liệu, đổi mới sáng tạo, tự chủ công nghệ; đồng thời phát triển nguồn lực và hợp tác quốc tế.
Điểm đáng chú ý trong cách tiếp cận của Chính phủ là quản lý theo mức độ rủi ro thay vì áp đặt đồng loạt một mức nghĩa vụ cho mọi loại dữ liệu. Dữ liệu Cấp độ 4 được đặt ở mức bảo vệ cao nhất; dự thảo kế thừa kết quả phân loại dữ liệu Cấp độ 3 và Cấp độ 4 đã xác lập theo Luật Dữ liệu, không xây dựng thêm hệ thống phân loại song song.
Theo đó, đối với dữ liệu Cấp độ 1 và Cấp độ 2, chủ quản dữ liệu tự xác định, tự chịu trách nhiệm và không phải thực hiện thủ tục hành chính. Với dữ liệu Cấp độ 3 và Cấp độ 4, toàn bộ nghĩa vụ hành chính được tổ chức thành hai thủ tục duy nhất, sử dụng chung hồ sơ điện tử và cùng một đầu mối tiếp nhận là Bộ Công an.
Dự thảo cũng hướng tới những rủi ro có thể xuất hiện cùng sự phát triển của công nghệ. Với dữ liệu Cấp độ 4 thuộc cơ quan Đảng, Nhà nước, lực lượng vũ trang, dự thảo ấn định lộ trình chuyển đổi mật mã kháng lượng tử chậm nhất ngày 1/1/2035. Theo Chính phủ, mốc này được xác định dựa trên độ chín kỹ thuật của công nghệ mật mã kháng lượng tử và mô hình rủi ro thu thập trước, giải mã sau đối với dữ liệu đã mã hóa.
Đối với dữ liệu huấn luyện AI, dự thảo đặt ra yêu cầu về kiểm soát truy cập, ghi nhật ký thao tác và giám sát. Trong chuyển dữ liệu xuyên biên giới, biện pháp hạn chế lưu chuyển được thiết kế theo cấp độ rủi ro và gắn với các cam kết quốc tế có liên quan.
Cùng với phòng ngừa, dự thảo thiết lập cơ chế ứng phó khi xảy ra sự cố. Các quy định bao gồm giám sát tập trung, cảnh báo sớm rủi ro, biện pháp kỹ thuật khẩn cấp, điều phối ứng cứu và yêu cầu báo cáo sự cố trong vòng 72 giờ đối với dữ liệu Cấp độ 3, Cấp độ 4.
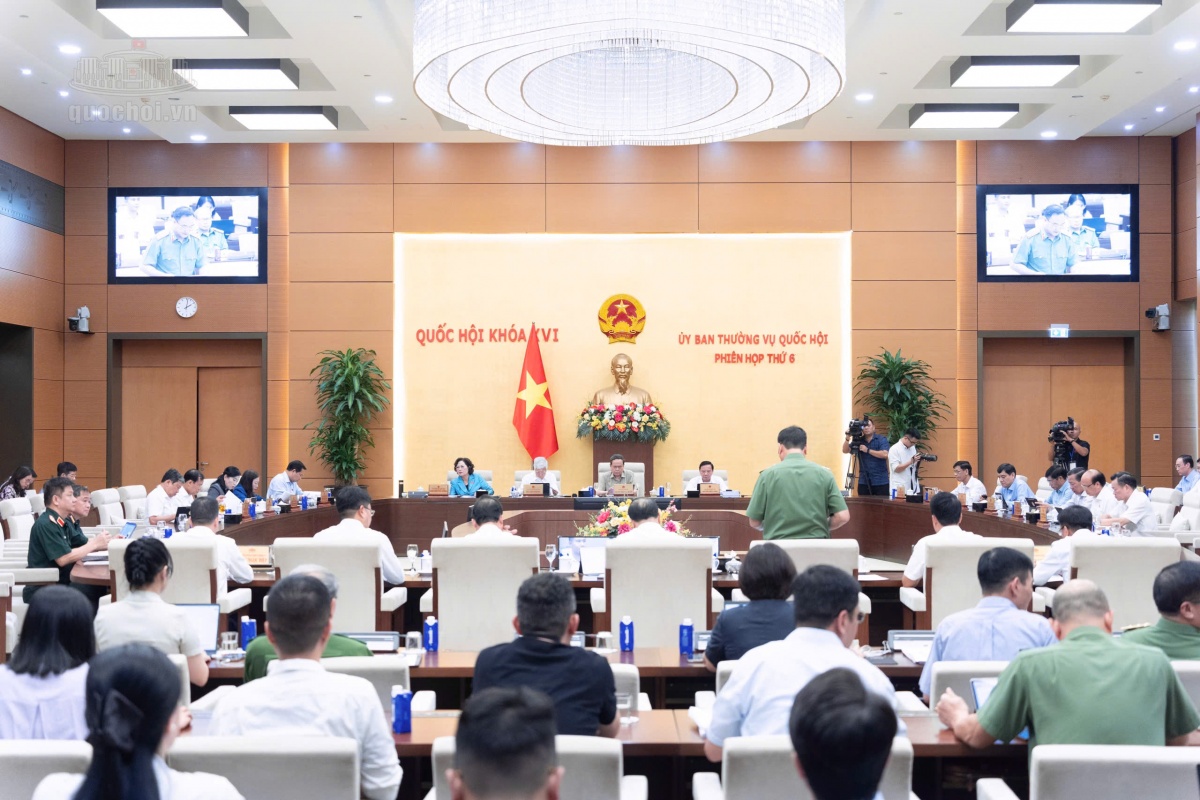 |
| Chiều 23/9/2026, UBTVQH cho ý kiến về dự án Luật An ninh dữ liệu (Ảnh QH) |
Bảo vệ chặt nhưng không tăng gánh nặng tuân thủ
Thẩm tra sơ bộ, Thường trực Ủy ban Quốc phòng, An ninh và Đối ngoại của Quốc hội nhất trí về sự cần thiết ban hành Luật An ninh dữ liệu. Cơ quan thẩm tra cho rằng việc xây dựng Luật nhằm khắc phục tình trạng quy định phân tán, chồng chéo; chủ động kiểm soát, phòng ngừa và ứng phó với nguy cơ lộ lọt, tấn công, đầu độc dữ liệu, rủi ro từ điện toán lượng tử và chuỗi cung ứng, qua đó thiết lập khung pháp lý bảo vệ tài nguyên dữ liệu quốc gia từ sớm, từ xa.
Tuy nhiên, đi cùng yêu cầu tăng cường bảo vệ là bài toán kiểm soát nghĩa vụ tuân thủ. Thường trực Ủy ban đề nghị các cấp độ rủi ro an ninh dữ liệu phải liên thông, tương thích hoàn toàn với 5 cấp độ an toàn hệ thống thông tin theo Luật An ninh mạng và phân loại dữ liệu theo Luật Dữ liệu.
Cơ quan thẩm tra đồng thời đề nghị thiết kế cơ chế đánh giá dựa trên bản chất của tập dữ liệu, không phân biệt tổ chức công hay tư; bổ sung cơ chế công nhận chứng nhận an ninh quốc tế tương đương để giảm chi phí tuân thủ cho doanh nghiệp. Trách nhiệm đánh giá lại cấp độ rủi ro khi quy mô hoặc tính chất dữ liệu thay đổi cũng cần được xác định rõ.
Với AI và điện toán lượng tử, cơ quan thẩm tra đề nghị thiết kế lộ trình chuyển đổi mật mã kháng lượng tử theo khung chính sách định hướng, ưu tiên kiểm kê và chuyển đổi trước đối với mật mã bất đối xứng. Đối với dữ liệu huấn luyện AI, yêu cầu bảo vệ cần bao gồm cả tính toàn vẹn, thay vì chỉ tập trung vào tính bảo mật.
Đáng chú ý, để hạn chế phát sinh nghĩa vụ không cần thiết đối với doanh nghiệp, Báo cáo thẩm tra đề nghị quy định rõ cơ quan nhà nước không yêu cầu doanh nghiệp bàn giao mã nguồn hoặc trọng số thuật toán lõi trong quá trình kiểm tra, thẩm định.
Đối với dữ liệu xuyên biên giới, Thường trực Ủy ban cơ bản nhất trí nguyên tắc phân luồng rủi ro nhưng đề nghị tiếp tục làm rõ phạm vi chuyển dữ liệu ra nước ngoài khi dữ liệu được xử lý qua các nền tảng xuyên biên giới, đồng thời khẳng định nguyên tắc tự do lưu chuyển đối với dữ liệu Cấp độ 1 và Cấp độ 2.
Riêng yêu cầu duy trì bản sao lưu vật lý song song tại Việt Nam, cơ quan thẩm tra lưu ý phương án này có thể làm tăng chi phí. Vì vậy, Báo cáo đề nghị nghiên cứu cho phép sử dụng giải pháp kiểm soát khóa mật mã độc lập trong nước như một phương án thay thế phù hợp.
| Siết chế tài nhưng phải tránh chồng chéo Bên cạnh phòng ngừa và quản lý rủi ro, dự thảo đặt ra chế tài đối với những hành vi xâm phạm an ninh dữ liệu nghiêm trọng. Theo phương án Chính phủ trình, mức phạt tiền tối đa đối với vi phạm hành chính nghiêm trọng gây rò rỉ, chiếm đoạt, phá hoại dữ liệu Cấp độ 3, Cấp độ 4 không quá 5% doanh thu tại Việt Nam hoặc doanh thu toàn cầu tùy trường hợp. Chính phủ cho biết mức trần này được xây dựng trên cơ sở tham khảo có chọn lọc kinh nghiệm quốc tế về chế tài theo tỷ lệ doanh thu, nhằm bảo đảm tính tương xứng và hiệu lực răn đe, không phụ thuộc quy mô tổ chức vi phạm. Dự thảo đồng thời có chính sách khoan hồng đối với doanh nghiệp nhỏ và doanh nghiệp khởi nghiệp sáng tạo. Cơ quan thẩm tra đề nghị tiếp tục cân nhắc quy định này nhằm tránh trùng lặp, phạt chồng phạt và chồng lấn với các luật liên quan. Cùng với đó, các biện pháp kỹ thuật khẩn cấp và biện pháp có thể hạn chế quyền của cơ quan, tổ chức, doanh nghiệp và người dân phải được kiểm soát chặt về điều kiện, thẩm quyền, trình tự, thủ tục và thời hạn áp dụng. Yêu cầu tránh chồng chéo cũng được đặt ra đối với thủ tục hành chính. Báo cáo thẩm tra ghi nhận dự thảo đã bước đầu thiết lập cơ chế hạn chế trùng lặp giữa an ninh mạng, dữ liệu và bảo vệ dữ liệu cá nhân, nhưng đề nghị tiếp tục cắt giảm thủ tục rườm rà và bổ sung cơ chế liên thông, công nhận kết quả giữa cấp độ rủi ro an ninh dữ liệu với cấp độ an toàn hệ thống thông tin. Mục tiêu là không để doanh nghiệp phải đăng ký hoặc thực hiện đánh giá nhiều lần cho những yêu cầu có nội dung tương đồng. Với các chính sách ưu đãi thuế, bảo hiểm rủi ro an ninh dữ liệu và phát triển trung tâm dữ liệu xanh, cơ quan thẩm tra cũng đề nghị đánh giá kỹ tác động ngân sách và bảo đảm đồng bộ với pháp luật chuyên ngành. Về nguồn lực thực hiện, Chính phủ xác định không hình thành tổ chức, biên chế mới mà kiện toàn lực lượng chuyên trách bảo vệ an ninh dữ liệu trong lực lượng chuyên trách bảo vệ an ninh mạng thuộc Bộ Công an, Bộ Quốc phòng; tổ chức đào tạo, cấp chứng nhận chuyên môn an ninh dữ liệu và sử dụng hạ tầng dùng chung. |
Tin liên quan
Tin khác

Đề xuất mở rộng nhóm ngân hàng được nhận tiền gửi từ Quỹ BHXH
Toàn văn phát biểu của Tổng Bí thư, Chủ tịch nước Tô Lâm tại Phiên thảo luận cấp cao Đại hội đồng Liên Hợp Quốc khóa 81
Toàn văn phát biểu của Tổng Bí thư, Chủ tịch nước Tô Lâm tại Hiệp hội Chính sách Đối ngoại Hoa Kỳ
Tổng Bí thư, Chủ tịch nước Tô Lâm gặp lãnh đạo các nước dự Kỳ họp Đại hội đồng Liên Hợp Quốc khóa 81
Thủ tướng Lê Minh Hưng: Thúc đẩy các dự án trọng điểm GTVT chậm tiến độ và tỉ lệ giải ngân thấp
Tổng Bí thư, Chủ tịch nước Tô Lâm trả lời phỏng vấn kênh truyền hình Bloomberg TV

Miễn thuế cho giáo dục: Cơ quan thẩm tra đề nghị làm rõ phạm vi, điều kiện
Tổng Bí thư, Chủ tịch nước Tô Lâm tiếp các Hạ nghị sĩ Hoa Kỳ
Tổng Bí thư, Chủ tịch nước Tô Lâm tiếp Trưởng Đại diện Thương mại Hoa Kỳ
Phó Thủ tướng Thường trực Phạm Gia Túc chào xã giao Tổng Bí thư, Chủ tịch nước và Thủ tướng Lào