Cảnh báo mã độc giả mạo chatbot AI tấn công người dùng Android, chiếm đoạt tài khoản ngân hàng

Loại mã độc này được ngụy trang dưới vỏ bọc là ứng dụng chatbot AI có tên Deepseek, với mục tiêu đánh cắp thông tin cá nhân và tài khoản ngân hàng của người dùng.
 |
| Ảnh minh họa |
Theo cảnh báo mới nhất, OctoV2 đang được phát tán thông qua các chiến dịch giả mạo tinh vi, đánh trúng tâm lý tò mò và nhu cầu trải nghiệm công nghệ AI của người dùng. Các đối tượng đứng sau mã độc này tạo ra các trang web giả mạo, ứng dụng giả danh hoặc công cụ hỗ trợ hệ thống nhằm lừa người dùng tải về các tập tin độc hại. Khi được cài đặt thành công trên thiết bị, mã độc có thể hoạt động âm thầm và bí mật thu thập dữ liệu. Nó có khả năng tự động truy cập vào danh bạ, đọc tin nhắn, chiếm đoạt tài khoản mạng xã hội, tài khoản ngân hàng hoặc đánh cắp các thông tin nhạy cảm lưu trữ trên thiết bị.
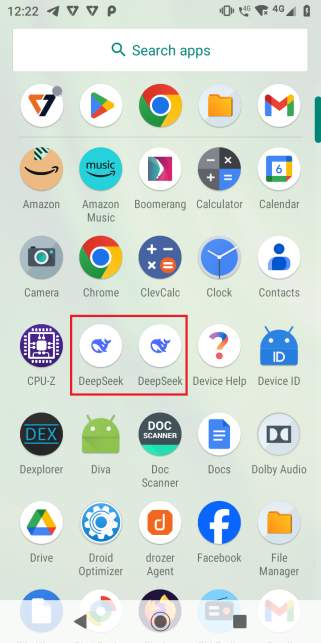 |
| Nhiều biểu tượng Deepseek được tạo bởi phần mềm độc hại |
Trước diễn biến phức tạp của hình thức tấn công này, các chuyên gia khuyến cáo người dùng cần hết sức thận trọng khi cài đặt ứng dụng. Việc chỉ tải ứng dụng từ các nguồn chính thức như Google Play Store đối với Android hoặc App Store với iOS được xem là biện pháp cơ bản nhưng hiệu quả nhằm hạn chế nguy cơ bị lây nhiễm mã độc. Người dùng tuyệt đối không nên tải ứng dụng từ các trang web không rõ nguồn gốc hoặc nhấp vào các liên kết chưa được xác thực.
Một yếu tố quan trọng khác là đảm bảo tính năng Google Play Protect trên thiết bị Android luôn được bật. Đây là công cụ giúp phát hiện và ngăn chặn các hành vi độc hại từ ứng dụng. Bên cạnh đó, khi cài đặt bất kỳ phần mềm nào, người dùng cũng nên cẩn trọng với các quyền truy cập mà ứng dụng yêu cầu, đặc biệt là các quyền truy cập nhạy cảm như quyền trợ năng – vốn có thể bị kẻ gian lợi dụng để kiểm soát toàn bộ thiết bị từ xa.
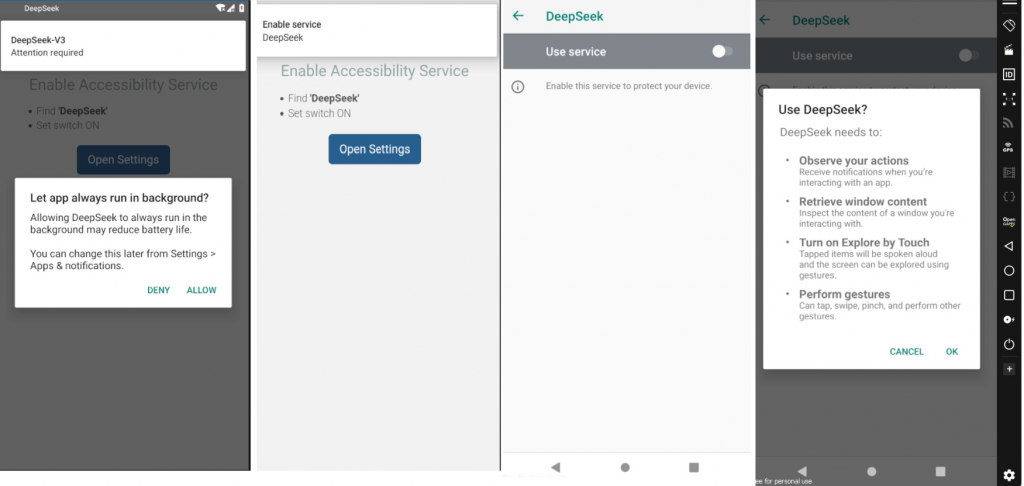 |
| Yêu cầu dịch vụ trợ năng từ ứng dụng độc hại |
Việc cài đặt một phần mềm diệt virus đáng tin cậy cũng được xem là bước bảo vệ cần thiết, giúp phát hiện kịp thời các tệp hoặc ứng dụng độc hại có thể âm thầm xâm nhập vào thiết bị. Người dùng cũng cần cảnh giác với các ứng dụng có giao diện giống với phần mềm chính thống nhưng không phải do nhà phát triển chính thức cung cấp, nhất là khi những ứng dụng này yêu cầu nhiều quyền truy cập vượt mức cần thiết.
Trong trường hợp phát hiện dấu hiệu bất thường trên thiết bị hoặc nghi ngờ tài khoản ngân hàng có dấu hiệu bị xâm nhập, người dùng cần nhanh chóng thay đổi mật khẩu các ứng dụng ngân hàng điện tử, liên hệ ngay với ngân hàng qua số hotline để được hỗ trợ kịp thời. Đồng thời, người dùng cũng nên thông báo với cơ quan công an nơi gần nhất để được hướng dẫn và xử lý theo đúng quy định.

Tin khác

Cảnh giác bẫy tình cảm, tặng quà từ nước ngoài trên mạng xã hội

AI hack miễn phí đang nhắm vào các ngân hàng ở Đông Nam Á

Đà Nẵng: Dựng dự án bất động sản ‘ma’, lừa đảo chiếm đoạt hơn 430 tỷ đồng

Từ chính sách đến công nghệ, Agribank từng bước hoàn thiện 'lá chắn' ngăn chặn lừa đảo số

Bóc gỡ đường dây lừa đảo xuyên quốc gia

Cảnh giác chiêu trò trục lợi từ trào lưu ‘đi chùa online’

Đà Nẵng triệt phá đường dây lừa đảo đầu tư LB-Pro, chiếm đoạt số tiền 'khủng'

Tạo dựng tình cảm qua mạng xã hội và kịch bản lừa đảo hơn 2.300 tỷ đồng

Kết quả điều tra vụ lừa đảo dưới danh nghĩa trường quốc tế tại Đà Nẵng

Kịp thời ngăn chặn vụ lừa đảo giả danh công an