World Cup 2026 chưa khai mạc, tội phạm mạng đã vào cuộc

| Nhiều "chốt chặn" để phòng tránh rủi ro thanh toán số An ninh mạng toàn cầu đối mặt làn sóng tấn công AI tinh vi mới Chậm lại một nhịp trước khi tự tay chuyển tiền cho tội phạm mạng |
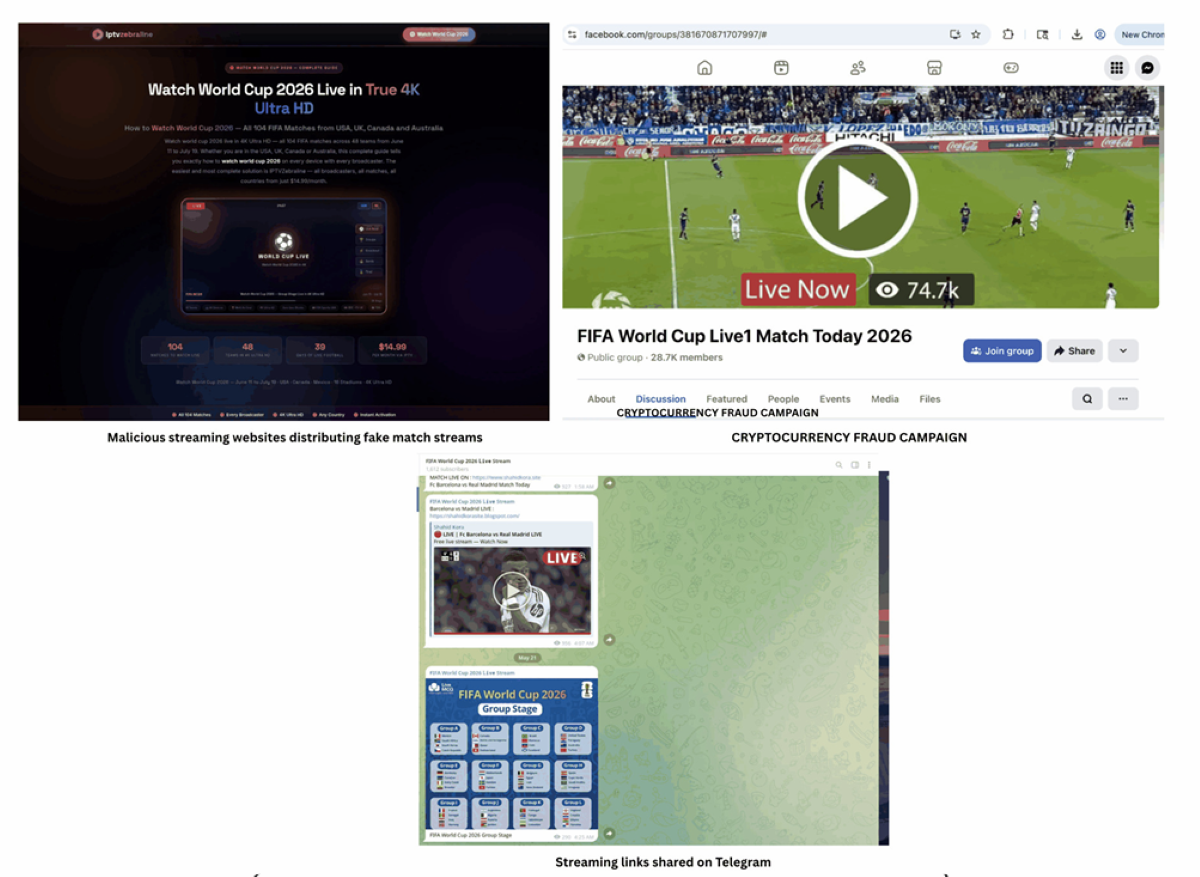 |
| Các trang web phát trực tuyến giả mạo được chia sẻ trên mạng xã hội |
World Cup 2026: “Mồi ngon” mới của tội phạm mạng toàn cầu
Ngày 11/6/2026, Giải vô địch bóng đá thế giới FIFA World Cup 2026 sẽ chính thức khởi tranh, thu hút hàng tỷ người hâm mộ trên toàn cầu. Tuy nhiên, cùng với sức nóng của ngày hội bóng đá lớn nhất hành tinh, các chuyên gia an ninh mạng cảnh báo nguy cơ tấn công mạng, lừa đảo trực tuyến và đánh cắp dữ liệu đang gia tăng mạnh mẽ, biến World Cup thành mục tiêu hấp dẫn của tội phạm mạng.
Theo nghiên cứu mới nhất từ FortiGuard Labs thuộc Fortinet, hệ sinh thái tội phạm mạng liên quan đến FIFA World Cup 2026 đã được thiết lập từ nhiều tháng trước thời điểm khai mạc. Chỉ trong giai đoạn từ tháng 1-5/2026, hơn 13.000 tên miền mang chủ đề World Cup 2026 đã được đăng ký mới. Đáng chú ý, khoảng 8,8% trong số này được xác định là độc hại hoặc có dấu hiệu đáng ngờ.
Con số trên cho thấy các nhóm tội phạm mạng không chờ đến khi bóng lăn mới hành động. Chúng đã chủ động xây dựng hạ tầng tấn công từ rất sớm nhằm khai thác nhu cầu tìm kiếm thông tin, mua vé, đặt phòng khách sạn, theo dõi trực tiếp trận đấu hay tham gia các hoạt động cá cược của người hâm mộ.
FortiGuard Labs ghi nhận số lượng tên miền liên quan đến FIFA tăng mạnh từ tháng 3-5/2026. Nhiều tên miền sử dụng trái phép thương hiệu FIFA, kết hợp với các từ khóa như vé xem trận đấu, livestream, khách sạn, du lịch hay cá cược để tạo cảm giác tin cậy.
Các đối tượng tấn công đã xây dựng hàng trăm website giả mạo có giao diện gần giống với các trang chính thức nhằm đánh cắp thông tin cá nhân, tài khoản đăng nhập và dữ liệu thanh toán của người dùng.
Trong đó, lừa đảo bán vé vẫn là hình thức phổ biến và nguy hiểm nhất. Khi nguồn vé chính thức khan hiếm, nhiều người hâm mộ tìm đến các kênh bán lại trên mạng xã hội, Telegram hoặc các website không chính thống. Đây chính là cơ hội để tội phạm mạng tung ra những chương trình giảm giá hấp dẫn, ưu đãi giới hạn thời gian nhằm tạo tâm lý cấp bách, buộc nạn nhân đưa ra quyết định nhanh chóng.
Theo báo cáo, nhiều website giả mạo đã sao chép nội dung từ FIFA, xây dựng quy trình thanh toán tương tự trang chính thức để thu thập dữ liệu thẻ thanh toán, hóa đơn và thông tin nhận dạng cá nhân.
Không chỉ dừng lại ở vé giả, các đối tượng còn kết hợp bán vé với các gói máy bay, khách sạn hoặc tour du lịch giả mạo nhằm tăng độ tin cậy và mở rộng phạm vi lừa đảo.
Một xu hướng đáng lo ngại khác là sự gia tăng của các tài khoản giả mạo trên mạng xã hội.
FortiGuard Labs đã phát hiện hơn 1.700 tài khoản và kênh nghi ngờ giả mạo liên quan đến FIFA trên các nền tảng mạng xã hội và ứng dụng nhắn tin. Gần 90% trong số này xuất hiện trên Facebook và Instagram.
Các tài khoản giả mạo thường được sử dụng để quảng bá vé giả, chia sẻ đường dẫn phát trực tiếp độc hại, thực hiện các chiến dịch phishing, phát tán phần mềm độc hại hoặc lan truyền thông tin sai lệch.
Điểm nguy hiểm là các tài khoản này thường xuất hiện trong những cuộc trao đổi bình thường giữa người hâm mộ. Một bài đăng bán vé trong nhóm cổ động viên, một đường link livestream được chia sẻ trước giờ bóng lăn hay một trang sử dụng hình ảnh nhận diện của FIFA đều có thể khiến người dùng mất cảnh giác.
Cần chủ động phòng vệ từ sớm
World Cup luôn kéo theo nhu cầu sử dụng các ứng dụng theo dõi tỷ số, xem trực tiếp, cá cược và săn khuyến mãi. Đây cũng là môi trường thuận lợi để tội phạm mạng phát tán mã độc.
FortiGuard Labs đã phát hiện nhiều ứng dụng Android (APK) đáng ngờ liên quan đến World Cup trên các kho tải xuống của bên thứ ba. Đặc biệt, một tệp thực thi mang tên “1xbet.exe” cho thấy dấu hiệu hoạt động của phần mềm độc hại có khả năng duy trì truy cập trái phép, liên lạc mã hóa và thậm chí liên quan đến mã độc tống tiền.
Các chuyên gia cảnh báo việc tải ứng dụng từ nguồn không chính thức có thể khiến thiết bị bị cài phần mềm gián điệp, công cụ điều khiển từ xa hoặc chương trình đánh cắp thông tin đăng nhập.
Không chỉ nhắm đến người hâm mộ, các đối tượng còn lợi dụng nhu cầu tuyển dụng nhân sự phục vụ World Cup để triển khai các chiến dịch lừa đảo mới.
FortiGuard Labs phát hiện nhiều tin tuyển dụng giả mạo liên quan đến FIFA và các nhà tài trợ. Các đối tượng gửi thư mời phỏng vấn hoặc tham gia sự kiện, sau đó dẫn người dùng tới các trang đăng nhập Google giả nhằm thu thập thông tin tài khoản.
Đáng chú ý, nhiều tên miền giả mạo FIFA, nhà tài trợ và đối tác của giải đấu sử dụng chung một mã theo dõi Google Analytics, cho thấy đây là chiến dịch có tổ chức và được chuẩn bị bài bản.
Một trong những phát hiện đáng lo ngại nhất của FortiGuard Labs là tình trạng rò rỉ dữ liệu đăng nhập liên quan đến FIFA.
Báo cáo ghi nhận hơn 4.600 URL liên quan đến FIFA xuất hiện trong các nhật ký của những dòng mã độc đánh cắp thông tin như Vidar, LummaC2 và RedLine.
Ngoài ra, các chuyên gia còn phát hiện hơn 260 thông tin đăng nhập của nhân viên FIFA và trên 270.000 thông tin đăng nhập của người dùng truy cập các website liên quan đến FIFA trong các bộ dữ liệu bị đánh cắp.
Bên cạnh đó, hơn 1.500 bản ghi tài khoản thuộc nhân viên hoặc tổ chức liên quan đến FIFA cũng được tìm thấy trong các cơ sở dữ liệu rò rỉ trước đây.
Dù không phải tất cả tài khoản đều còn hoạt động, những dữ liệu này vẫn có thể bị khai thác cho các cuộc tấn công lừa đảo có chủ đích, chiếm đoạt tài khoản hoặc mạo danh.
Theo Fortinet, World Cup 2026 là minh chứng cho việc các sự kiện toàn cầu lớn luôn kéo theo những rủi ro an ninh mạng quy mô lớn.
Các tổ chức trong lĩnh vực thể thao, du lịch, khách sạn, truyền thông, tài chính, vận tải và cơ sở hạ tầng cần chủ động giám sát các tên miền giả mạo, tài khoản mạng xã hội đáng ngờ và nguy cơ rò rỉ dữ liệu đăng nhập.
Trong khi đó, người dùng cần ưu tiên sử dụng các kênh bán vé chính thức, tránh tải ứng dụng từ nguồn không xác thực, cảnh giác với các đường link phát trực tiếp, tin tuyển dụng hoặc yêu cầu thanh toán khẩn cấp.
“Kẻ tấn công luôn tận dụng sự chú ý của đám đông. Với sức hút toàn cầu của FIFA World Cup 2026, tội phạm mạng đã chuẩn bị từ rất sớm để khai thác cơ hội này. Việc chủ động phòng vệ ngay từ bây giờ là yêu cầu cấp thiết đối với cả tổ chức và người dùng”, các chuyên gia FortiGuard Labs khuyến nghị.
Tin liên quan


Tin khác

Cảnh giác bẫy tình cảm, tặng quà từ nước ngoài trên mạng xã hội

AI hack miễn phí đang nhắm vào các ngân hàng ở Đông Nam Á

Đà Nẵng: Dựng dự án bất động sản ‘ma’, lừa đảo chiếm đoạt hơn 430 tỷ đồng

Từ chính sách đến công nghệ, Agribank từng bước hoàn thiện 'lá chắn' ngăn chặn lừa đảo số

Bóc gỡ đường dây lừa đảo xuyên quốc gia

Cảnh giác chiêu trò trục lợi từ trào lưu ‘đi chùa online’

Đà Nẵng triệt phá đường dây lừa đảo đầu tư LB-Pro, chiếm đoạt số tiền 'khủng'

Tạo dựng tình cảm qua mạng xã hội và kịch bản lừa đảo hơn 2.300 tỷ đồng

Kết quả điều tra vụ lừa đảo dưới danh nghĩa trường quốc tế tại Đà Nẵng

Kịp thời ngăn chặn vụ lừa đảo giả danh công an